פורסם 4 באוגוסט 2026
זיהוי פישינג מתחיל בשלוש שאלות: מי באמת שלח את ההודעה, למה היא דוחקת להגיב עכשיו, ולאן הקישור מוביל בפועל. רוב ההודעות המזויפות נופלות באחת מהן: כתובת שולח שנראית כמעט נכונה, איום על חשבון או חבילה, וקישור שאינו מוביל לדומיין הרשמי. מי שעוצר שלושים שניות ובודק את שלושת הסימנים האלה, מנטרל את מרבית ניסיונות ההונאה עוד לפני הלחיצה.
מה זה פישינג ולמה זה עובד כל כך טוב
פישינג הוא ניסיון להתחזות לגוף מוכר כדי לגרום למסירת פרטים: סיסמה, מספר כרטיס אשראי, קוד אימות חד-פעמי או פרטי כניסה לחשבון בנק. השם נגזר מהמילה fishing, והרעיון זהה: זורקים פיתיון רחב ומחכים שמישהו ינשוך. אפשר לקרוא הרחבה על ההיסטוריה של התופעה בערך פישינג בוויקיפדיה.
כדאי לקרוא גם: עיצוב משרד קטן: המדריך המלא לתכנון, ריהוט ותאורה · איך לזהות ביקורות מזויפות בקניות אונליין: מדריך צרכני · בלאק פריידי בישראל: איך לזהות הנחה אמיתית
הסיבה שזה עובד איננה טכנולוגית אלא פסיכולוגית. הודעות פישינג מכוונות לרגע שבו ממהרים: בתור בסופר, בין פגישות, בשעת ערב מאוחרת. הן משלבות שני מרכיבים שמכבים חשיבה ביקורתית: סמכות ("הבנק", "רשות המסים") ולחץ זמן ("תוך 24 שעות"). כשהשניים מופיעים יחד באותה הודעה, כדאי להניח מראש שמדובר בניסיון הונאה עד שיוכח אחרת.
צ'ק-ליסט זיהוי פישינג: שבעה סימנים
הרשימה הבאה מתאימה לדוא"ל, ל-SMS ולוואטסאפ כאחד. אין צורך שכל הסימנים יופיעו: שניים מהם מספיקים כדי להפסיק ולבדוק.
- כתובת שולח כמעט נכונה: דומיין שמוסיף או מחליף אות, מוסיף מקף, או משתמש בסיומת חריגה. שם התצוגה יכול להיראות תקין לחלוטין, ולכן חובה לפתוח את הכתובת המלאה.
- פנייה כללית: "לקוח יקר", "משתמש נכבד". גופים שמנהלים חשבון אמיתי יודעים את השם ולרוב משתמשים בו.
- שגיאות כתיב ותחביר: תרגום מכונה, ניקוד חסר, רווח לפני פסיק, ערבוב של לשון זכר ונקבה באותו משפט.
- לחץ זמן ואיום: "החשבון ייחסם", "החבילה תוחזר לשולח", "נדרש עדכון מיידי".
- קישור שלא תואם את הטקסט: הטקסט מציג שם של בנק, אבל היעד האמיתי שונה. במחשב אפשר לרחף עם העכבר ולראות את היעד בתחתית המסך; בנייד אפשר ללחוץ לחיצה ארוכה כדי להציג את הכתובת בלי לפתוח אותה.
- בקשה לפרטים שגוף אמיתי לא מבקש: סיסמה מלאה, קוד אימות שהגיע ב-SMS, צילום של כרטיס אשראי משני צדדיו.
- ערוץ לא צפוי: הודעת וואטסאפ ממספר לא מוכר בשם גוף ממשלתי, או דוא"ל מכתובת פרטית בשם חברת אשראי.
מה במיוחד לבדוק ב-SMS ובוואטסאפ
בהודעות קצרות אין כותרות ואין חתימה, ולכן הזיהוי מתבסס כמעט כולו על הקישור ועל המספר. קישורים מקוצרים מסתירים את היעד ולכן הם סימן אזהרה בפני עצמו כשהם מגיעים ממספר לא מוכר. בוואטסאפ כדאי לשים לב לקידומת בינלאומית חריגה, לתמונת פרופיל שנוצרה זה עתה, ולפתיחה שמתחזה לבן משפחה: "אבא, זה אני, הטלפון שלי נשבר, שלח בבקשה…". במקרה כזה הכלל פשוט: להתקשר למספר המוכר הישן ולוודא.
הניסוחים הנפוצים בישראל
הנוסחים משתנים, אבל התבניות חוזרות על עצמן. אלה ההתחזויות שנתקלים בהן הכי הרבה:
- דואר ישראל וחברות שילוח: "החבילה שלך ממתינה. נדרש תשלום דמי מכס בסך 3.20 ש"ח". הסכום הקטן הוא הטריק: הוא נראה זניח מכדי להיות הונאה, אבל המטרה היא פרטי הכרטיס, לא הסכום.
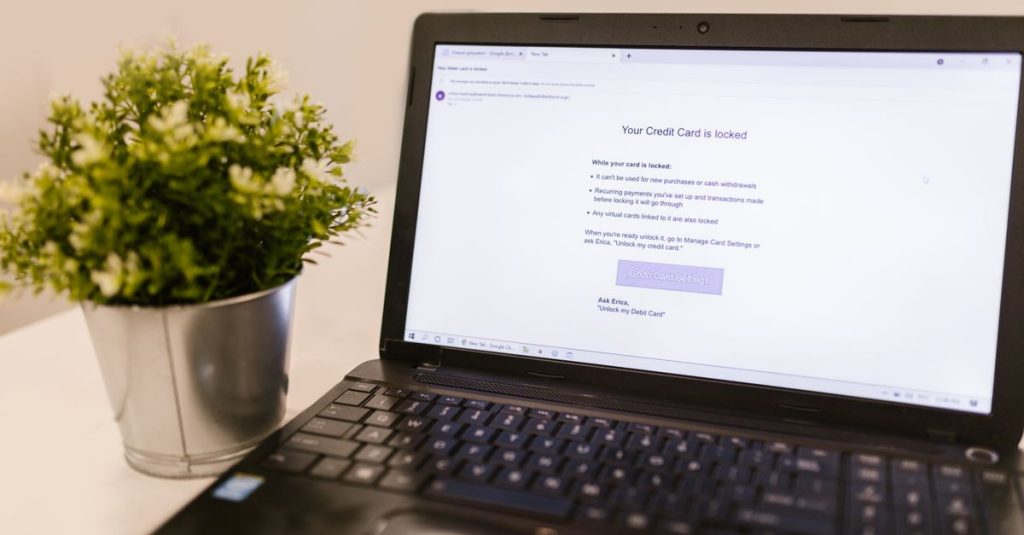
- בנקים: "זוהתה פעילות חריגה בחשבונך. לאימות זהות יש להיכנס לקישור". בנק אמיתי לא שולח קישור לאימות זהות ולא מבקש סיסמה בהודעה.
- חברות אשראי: "עסקה בסך 2,340 ש"ח אושרה בכרטיס שלך. אם לא ביצעת, לחץ כאן לביטול". הסכום הגבוה נועד להבהיל ולגרום ללחיצה מיידית.
- גופי ממשל: הודעות על "החזר מס" שממתין, או על קנס שיש לשלם. הפיתיון כאן הוא כסף שמגיע, לא כסף שנלקח.
- חברות חשמל ותשתיות: "חוב פתוח, הניתוק יבוצע היום". לחץ זמן קיצוני על חשבון שאי אפשר לוותר עליו.
- שירותי מנוי ודיוור: "אמצעי התשלום שלך נדחה, יש לעדכן". נפוץ במיוחד בהתחזות לשירותי סטרימינג ואחסון.
מכנה משותף לכולן: אף אחת מהן לא מבקשת להתקשר למספר הרשמי או להיכנס לאפליקציה. תמיד יש קישור, ותמיד הוא דחוף.
טבלה: סוגי ההונאות הדיגיטליות וההבדל ביניהן
| סוג ההונאה | הערוץ | איך זה נראה בפועל | סימן הזיהוי המרכזי |
|---|---|---|---|
| פישינג (Phishing) | דוא"ל | מייל עם לוגו ועיצוב של גוף מוכר וקישור לעמוד התחברות מזויף | דומיין השולח והיעד האמיתי של הקישור |
| סמישינג (Smishing) | SMS והודעות מיידיות | הודעה קצרה על חבילה, חוב או עסקה, עם קישור מקוצר | מספר לא מוכר וקישור שאינו הדומיין הרשמי |
| וישינג (Vishing) | שיחת טלפון | נציג "מהבנק" או "מהמשטרה" שמבקש להקריא קוד אימות או להעביר כספים | בקשה לקוד חד-פעמי או להעברה דחופה בשיחה יזומה |
| Spear Phishing | דוא"ל ממוקד | פנייה אישית עם פרטים נכונים על מקום העבודה או התפקיד | בקשה חריגה מגורם מוכר, לרוב בנושא תשלום |
| התחזות בוואטסאפ | וואטסאפ | "בן משפחה" עם מספר חדש שמבקש העברה כספית | החלפת מספר יחד עם בקשה לכסף |
מה לעשות אם כבר לחצו על הקישור
לחיצה בלבד, בלי הזנת פרטים, היא במרבית המקרים מצב הפיך. הנזק האמיתי מתחיל ברגע שמוזנים נתונים. סדר הפעולות המומלץ:
- לסגור את העמוד מיד ולא להזין שום פרט, גם לא כתובת דוא"ל.
- לנתק את המכשיר מהאינטרנט אם ירד קובץ או אם הותקנה אפליקציה בעקבות ההודעה.
- להחליף סיסמאות מתוך מכשיר אחר ונקי: קודם הדוא"ל הראשי, אחר כך הבנק, ואז כל שירות שהשתמש באותה סיסמה.
- להפעיל אימות דו-שלבי בכל חשבון שמאפשר זאת. זו ההגנה החזקה ביותר גם כשסיסמה כבר דלפה.
- ליצור קשר עם הבנק או חברת האשראי דרך המספר שמופיע על גב הכרטיס או באתר הרשמי, ולבקש חסימה או מעקב.
- לבדוק את פירוט החיובים בשבועות שאחרי, כולל חיובים קטנים. נהוג שבודקים תחילה סכום זעיר לפני חיוב גדול.
- לדווח: למוקד הסייבר הלאומי בטלפון 119, ובמקרה של נזק כספי גם למשטרה. אפשר גם לסמן את ההודעה כדיוג בתיבת הדוא"ל כדי לשפר את הסינון העתידי.
אם הוזנו פרטי כרטיס, הדיווח לחברת האשראי בתוך זמן קצר משפר משמעותית את הסיכוי לביטול החיוב. אין מספר אחיד שמבטיח החזר, וכל מקרה נבחן לגופו.
הגנות שכדאי להקים מראש
עדיף למנוע מאשר לתקן. כמה צעדים חד-פעמיים שמפחיתים סיכון לאורך זמן:
- מנהל סיסמאות: יוצר סיסמה ייחודית לכל אתר, וגם מסרב למלא פרטים באתר מזויף כי הדומיין לא תואם. עלות שירותים כאלה נעה בטווח משוער של 0 עד 15 דולר לחודש, תלוי בתוכנית ובמספר המשתמשים, והמחירים משתנים.
- אימות דו-שלבי: עדיף באמצעות אפליקציית אימות או מפתח פיזי ולא ב-SMS, שחשוף יותר.
- עדכוני מערכת אוטומטיים: במחשב, בטלפון ובדפדפן.
- הפרדת חשבונות: כתובת דוא"ל אחת לבנקאות ולשירותים פיננסיים, ואחרת להרשמות, ניוזלטרים וקניות.
- כרטיס נפרד לרכישות מקוונות עם מסגרת נמוכה, או כרטיס נטען.
במקומות עבודה קטנים כדאי להוסיף נוהל פשוט: כל בקשת תשלום או שינוי פרטי בנק מאומתת בשיחת טלפון לגורם מוכר, גם אם המייל נראה תקין לחלוטין. מי שמקים סביבת עבודה ביתית ומסדר את התשתית מחדש, יכול לשלב את ההרגלים האלה כבר בשלב התכנון, לצד החלטות על ארגון ואחסון: בנושא זה יש מדריך נפרד על עיצוב משרד קטן.
איך לבדוק הודעה חשודה בלי להסתכן
הכלל הבטוח ביותר הוא לא לבדוק דרך ההודעה עצמה אלא לעקוף אותה. במקום ללחוץ על הקישור, אפשר להיכנס לאפליקציה הרשמית או להקליד את כתובת האתר ידנית, ולראות אם באמת ממתינה התראה. אם יש חבילה, היא תופיע במערכת המעקב. אם יש חיוב חריג, הוא יופיע בפירוט. הודעה שקיימת רק בהודעה עצמה ולא בשום מקום רשמי היא כמעט תמיד מזויפת.
שיטה נוספת: העתקת הכתובת בלי לפתוח אותה, ובדיקה של מה שמופיע מיד אחרי המקפים של הפרוטוקול ולפני הלוכסן הראשון. זה הדומיין האמיתי, וכל מה שבא אחריו הוא קישוט שאפשר להמציא בחופשיות.
שאלות נפוצות
האם לחיצה על קישור פישינג מדביקה מיד בווירוס?
ברוב המקרים לא. מטרת הקישור היא בדרך כלל להציג עמוד התחברות מזויף ולגנוב פרטים, ולא להתקין תוכנה. הסיכון עולה משמעותית אם מורידים קובץ או מאשרים התקנה של אפליקציה מחוץ לחנות הרשמית.
איך מבדילים בין הודעה אמיתית מהבנק לבין זיוף?
בנקים בישראל שולחים עדכונים ולא בקשות לאימות זהות דרך קישור. כל הודעה שמבקשת סיסמה, קוד חד-פעמי או פרטי כרטיס היא מזויפת. הדרך לוודא היא להיכנס לאפליקציה או להתקשר למספר הרשמי, לעולם לא לחזור להודעה.
מה ההבדל בין פישינג לסמישינג ולוישינג?
ההבדל הוא בערוץ בלבד, המטרה זהה. פישינג מגיע בדוא"ל, סמישינג ב-SMS או בהודעות מיידיות, ווישינג בשיחת טלפון. וישינג נחשב מסוכן במיוחד כי קול אנושי משכנע יותר מטקסט ומקשה על עצירה ובדיקה.
מסרתי קוד אימות בטלפון, מה עכשיו?
כדאי לפעול מיד: להחליף את סיסמת החשבון הרלוונטי, לבדוק אם נוספו מכשירים או כתובות דוא"ל לחשבון, וליצור קשר עם הגוף הרלוונטי דרך מספר רשמי. קוד אימות שנמסר מאפשר כניסה לחשבון גם בלי הסיסמה, ולכן הזמן קריטי.
האם כדאי להשיב להודעה כדי לבדוק אם היא אמיתית?
עדיף לא. תגובה, גם שלילית, מאשרת שהמספר או הכתובת פעילים ומובילה לרוב לגל הודעות נוסף. הפעולה הנכונה היא לחסום, לדווח ולמחוק.
לסיכום
זיהוי פישינג אינו דורש ידע טכני אלא הרגל אחד: לא להגיב מתוך ההודעה. בדיקה של כתובת השולח, של היעד האמיתי של הקישור ושל הדחיפות המלאכותית מספיקה כדי לסנן את הרוב המוחלט של הניסיונות. למי שרוצה להיערך מראש, מנהל סיסמאות ואימות דו-שלבי הם שתי ההשקעות עם התשואה הגבוהה ביותר. ואם כבר נלחץ קישור: לסגור, להחליף סיסמאות ממכשיר אחר, ולדווח למוקד 119 מוקדם ככל האפשר.
עורכת ראשית, Droppa
נועה ברק עורכת את Droppa מאז 2023. הרקע שלה בכתיבה על עיצוב, אדריכלות ותרבות צריכה, והיא אוהבת במיוחד כתבות שמתחילות בשאלה פשוטה של קוראים ומסתיימות במדריך שאפשר ליישם. כשהיא לא עורכת, היא מסתובבת בירידי עיצוב ומצלמת חזיתות של בניינים.